CCRC信息安全服务人员能力要求 网络与信息安全软件开发
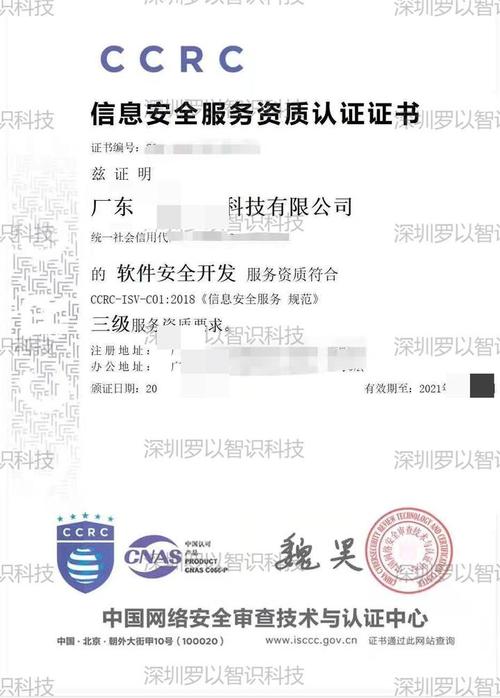
在数字化转型加速的今天,网络与信息安全已成为企业生存与发展的基石。CCRC(中国网络安全审查技术与认证中心)作为国家网络安全审查与认证的权威机构,其对信息安全服务人员的能力要求尤其针对网络与信息安全软件开发领域提出了系统化、专业化的规范。这些要求不仅是衡量从业人员专业水平的标尺,也是保障软件产品安全可靠的关键。本文将深入解析CCRC对网络与信息安全软件开发人员的能力要求,为从业者与用人单位提供清晰的指引。
一、CCRC信息安全服务人员能力框架概述
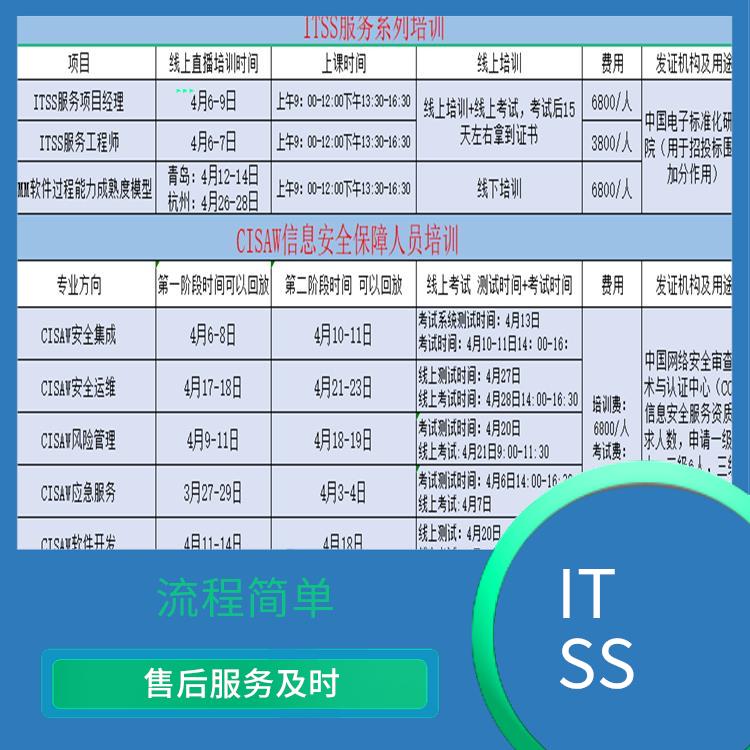
CCRC信息安全服务人员能力要求基于《信息安全服务规范》系列标准,涵盖安全集成、安全运维、风险评估、应急处理、软件安全开发等多个方向。其中,网络与信息安全软件开发人员需具备复合型知识结构,既要掌握软件工程全流程技术,又要精通信息安全攻防与防护策略。能力要求通常划分为知识、技能、经验三个维度,并强调持续学习与职业道德。
二、网络与信息安全软件开发人员的核心能力要求
1. 安全开发知识体系
- 密码学基础:熟练运用对称加密、非对称加密、哈希算法、数字签名等密码技术,理解国密算法标准(SM2/SM3/SM4)及其应用场景。
- 网络协议安全:深入理解TCP/IP协议栈、HTTP/HTTPS、TLS/SSL等协议的安全机制,掌握常见网络攻击原理(如DDoS、ARP欺骗、DNS劫持)及防御方法。
- 操作系统安全:熟悉Windows、Linux等主流操作系统的安全配置、权限管理、漏洞防护机制,了解安全加固与基线检查。
- 安全编程规范:掌握OWASP Top 10等常见Web安全漏洞(SQL注入、XSS、CSRF、文件上传等)的成因与修复方法,遵循安全编码标准(如CERT C/C++、MISRA C)。
- 安全开发生命周期(SDL):理解SDL流程,能够在需求分析、设计、编码、测试、部署各阶段融入安全活动,如威胁建模、安全代码审计、渗透测试。
2. 安全开发技术技能
- 安全需求分析与设计:能够根据业务场景识别安全需求,设计身份认证、访问控制、数据加密、日志审计等安全机制。
- 安全编码与代码审计:熟练使用静态代码分析工具(如Fortify、Checkmarx),具备手工代码审计能力,能修复安全缺陷并编写安全代码。
- 安全测试与漏洞验证:掌握动态应用安全测试(DAST)、交互式应用安全测试(IAST)工具,能够开展渗透测试并撰写测试报告。
- 安全架构设计:能够设计高可用、可扩展的安全架构,包括网络安全区域划分、纵深防御体系、零信任架构等。
- 数据安全与隐私保护:熟悉数据分类分级、数据脱敏、加密存储与传输技术,了解GDPR、个人信息保护法等法规要求。
3. 工程实践与项目管理能力
- 安全开发工具链:熟练使用版本控制(Git)、持续集成/持续交付(CI/CD)工具,并将安全工具(如SAST、DAST、SCA)集成到开发流程中,实现DevSecOps。
- 安全文档编写:能够编写安全需求说明书、安全设计文档、测试报告、风险评估报告等,确保过程可追溯。
- 团队协作与沟通:具备跨部门协作能力,能够向开发团队传达安全要求,推动安全措施落地。
4. 法律法规与标准规范
- 熟悉《网络安全法》《数据安全法》《个人信息保护法》等法律法规,了解网络安全等级保护2.0标准、ISO 27001信息安全管理体系。
- 掌握信息安全风险评估、安全审查相关规范,确保软件开发过程合规。
三、经验与职业道德要求
- 工作经验:通常要求具备2年以上网络安全或软件开发相关经验,参与过至少一个完整的安全软件项目生命周期。
- 职业道德:遵守保密协议,不泄露客户数据;坚持职业操守,不利用漏洞进行非法活动;保持客观公正,如实报告安全风险。
四、持续学习与能力提升
网络安全技术日新月异,CCRC要求从业人员持续学习,通过参加培训、考取认证(如CISP、CISSP、CSSLP)、关注安全社区动态等方式保持专业敏感度。积极参与安全众测、漏洞挖掘等实践,提升实战能力。
五、
CCRC对网络与信息安全软件开发人员的能力要求是全方位、多层次的,既强调扎实的安全技术功底,又注重工程实践与合规意识。对于个人而言,对照这些要求查漏补缺、系统提升,是职业发展的必由之路;以此为标准选人育人,方能构建安全可信的软件研发体系,筑牢数字时代的安全屏障。
如若转载,请注明出处:http://www.lzzhixing.com/product/36.html
更新时间:2026-10-23 09:22:09