第三代网络安全软件与SaaS化防护 天守与奇安信在个人网络安全中的新范式
一、从边界防御到持续免疫:第三代网络安全软件的演进逻辑
网络安全软件的发展大致经历了三个阶段。第一代以防火墙、杀毒软件为代表,核心思路是“特征匹配”与“边界拦截”,依赖已知威胁库进行静态防护。第二代引入了行为分析、沙箱检测和威胁情报,强调对未知威胁的动态识别,但部署仍然以本地硬件和客户端为主,响应周期长、运维成本高。
第三代网络安全软件的本质变化在于三个层面:一是架构云化,安全能力以SaaS形式交付,策略更新与威胁情报实时下发;二是数据驱动,利用大数据和AI对全网行为进行持续建模,实现从“被动响应”到“主动免疫”的转变;三是场景融合,安全能力嵌入到具体业务流和个人使用场景中,而非孤立运行。奇安信在SaaS安全领域的布局,正是这一代际特征的典型代表——将威胁情报、终端防护、身份认证等能力以云服务方式输出,降低用户侧的部署与运维门槛。
二、个人网络安全软件的重新定义:从工具到持续服务
传统个人网络安全软件往往以“安装包”形态存在,用户购买后获得的是静态的功能集合。但在第三代范式下,个人网络安全软件正在经历重新定义。
防护对象扩展。个人用户面临的威胁不再局限于病毒木马,还包括钓鱼攻击、隐私泄露、账号盗用、勒索软件等复合型风险,单一功能软件难以覆盖。交付方式变革。SaaS化的个人安全服务可以做到订阅制、按需付费,安全能力随云端策略持续升级,用户无需手动更新规则库。再次,体验优先。个人用户对性能开销和交互复杂度极为敏感,第三代产品需要在轻量化的前提下实现高覆盖率防护。
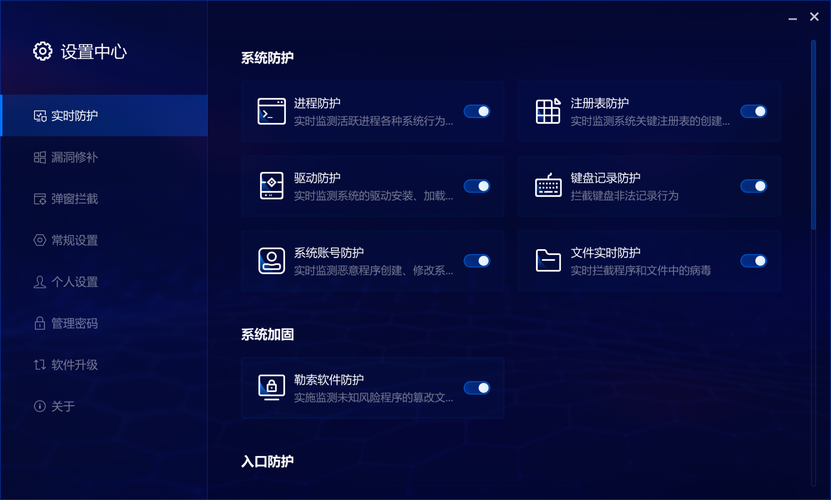
在这一背景下,“天守”作为网络与信息安全软件开发方向的代表性产品形态,其定位值得关注。天守类产品的核心思路是将终端防护、威胁检测与响应能力进行模块化封装,面向个人与轻量级场景提供可持续演进的安全服务。它不追求大而全的堆砌,而是强调在真实使用场景中的有效性与低干扰性,这与第三代网络安全软件“场景融合”的理念一脉相承。
三、SaaS化安全与软件开发的协同:奇安信与天守的实践路径
网络与信息安全软件开发在SaaS时代面临新的工程挑战:如何保证云端策略下发的实时性与一致性,如何在多租户架构下实现个人用户数据的隔离与隐私保护,如何让客户端保持轻量而服务端具备弹性扩展能力。奇安信在SaaS安全领域的实践表明,安全能力的服务化交付需要一套完整的开发运维体系支撑——包括威胁情报的自动化 ingestion、检测规则的灰度发布、客户端与服务端的协议优化等。
对于天守这类产品而言,软件开发的重点不在于功能列表的长度,而在于安全能力的可编排性。个人用户的需求差异巨大,有人关注隐私保护,有人关注账号安全,有人关注恶意软件防护。SaaS架构使得按需组合安全模块成为可能,开发者可以通过统一的策略引擎将不同安全能力编排为面向具体场景的防护方案。这既降低了个人用户的选择成本,也提升了安全资源的利用效率。
四、个人网络安全的下一个落点
第三代网络安全软件的核心命题,是让安全能力从“可购买的产品”转变为“可感知的服务”。对个人用户而言,奇安信SaaS化的安全交付模式与天守所代表的产品开发方向,共同指向一个趋势:安全防护将越来越隐形地嵌入数字生活,以订阅化、智能化、轻量化的方式持续运行。网络与信息安全软件开发的竞争力,也将从功能覆盖转向服务质量的持续交付能力。在这一演进中,谁能更好地平衡云端的智能与终端的轻量,谁就更有可能定义个人网络安全的下一个标准。
如若转载,请注明出处:http://www.lzzhixing.com/product/43.html
更新时间:2026-10-23 09:45:32