网络与信息安全软件开发 企业数字化转型的安全基石
在数字经济时代,网络安全已成为企业生存与发展的生命线。将网络与信息安全软件开发纳入公司经营范围,不仅是对市场趋势的敏锐洞察,更是构建企业核心竞争力、为客户提供全方位数字保障的战略选择。这一业务领域的拓展,意味着公司将从技术底层筑牢安全防线,助力各行业客户在复杂多变的网络环境中稳健前行。
网络与信息安全软件开发并非单一产品的研发,而是一个融合了密码技术、威胁感知、行为分析、数据保护等多学科的综合性技术体系。其核心目标在于通过软件手段,实现对网络攻击的主动防御、对安全风险的实时监测以及对敏感数据的全生命周期保护。从防火墙、入侵检测系统到统一威胁管理平台,从数据加密工具到身份认证与访问控制系统,安全软件构成了企业信息系统的“免疫系统”。
安全软件开发应以合规为基石。随着《网络安全法》《数据安全法》《个人信息保护法》等法律法规的深入实施,企业对合规性需求日益迫切。软件开发过程中需内置合规检查模块,帮助客户满足等级保护、数据出境安全评估等监管要求,降低法律风险。安全软件应具备主动防御能力。基于大数据分析与机器学习技术,现代安全软件能够从海量日志中识别异常行为,预测潜在攻击路径,实现从“被动响应”到“主动拦截”的转变,大幅提升安全运营效率。再次,安全软件需兼顾易用性与可扩展性。通过模块化设计,软件可灵活适配不同规模企业的IT架构,支持云端、本地及混合部署模式,降低客户的使用门槛与运维成本。安全软件还应融入零信任架构理念,围绕身份认证、微隔离、持续验证等机制,构建动态的访问控制体系,确保即便在边界被突破的情况下,核心资产仍能得到有效保护。
从应用场景看,网络与信息安全软件开发可覆盖多个维度:面向金融行业,可提供交易反欺诈、数据脱敏与安全审计软件;面向工业互联网,可研发工控安全监测与防护系统;面向政务云,可打造安全态势感知平台与統一身份认证系统。软件产品可与公司的其他业务板块形成协同效应,例如与系统集成、IT运维服务相结合,为客户提供“产品+服务”的一体化安全解决方案,增强客户黏性,拓宽收入来源。
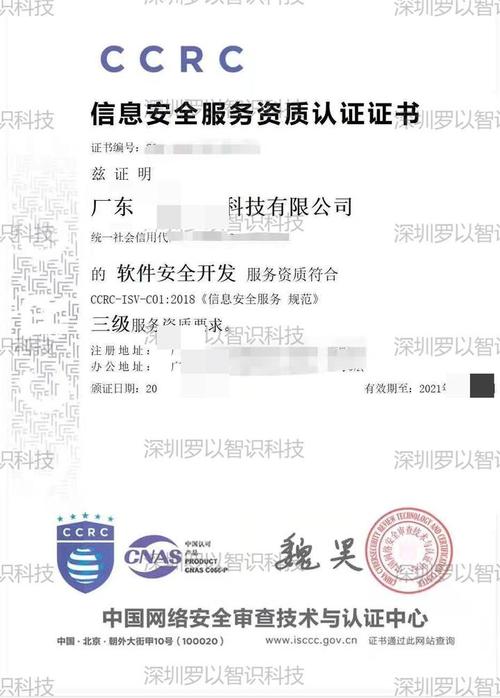
把网络与信息安全软件开发作为公司核心业务方向之一,体现了对技术趋势与市场需求的深刻理解。通过持续投入研发资源、引入高端安全人才、建立完善的质量管理与安全开发流程,公司能够打造出技术领先、可靠易用的安全软件产品,在保障客户数字化业务安全的实现自身的规模化增长与品牌价值提升,最终成为值得信赖的网络安全守护者。
如若转载,请注明出处:http://www.lzzhixing.com/product/24.html
更新时间:2026-10-23 07:16:19