保障企业信息安全,防范信息泄露风险 网络与信息安全软件开发的关键策略
在数字化转型的浪潮中,企业信息安全已成为关乎生存与发展的核心议题。信息泄露不仅可能导致巨额经济损失,更会严重损害企业声誉与客户信任。面对日益复杂的网络威胁环境,仅仅依靠传统的安全防护手段已不足够。开发专业、高效的网络与信息安全软件,成为企业主动防御、保障数据资产、防范信息泄露风险的关键路径。
一、企业信息泄露的主要风险源
要构建有效的安全软件,首先需明确风险来源:
- 外部攻击:黑客利用系统漏洞、恶意软件、钓鱼邮件、DDoS攻击等手段入侵企业网络,窃取敏感数据。
- 内部威胁:员工无意或恶意的数据泄露(如误发邮件、使用弱密码、违规拷贝资料),以及离职员工带走核心信息。
- 供应链风险:第三方服务商、合作伙伴的安全短板可能成为攻击跳板。
- 云与移动办公风险:云配置错误、移动设备丢失、非安全网络接入等扩大了攻击面。
- 数据滥用与合规风险:未加密的数据存储、不当的访问权限、违反GDPR、网络安全法等法规要求。
二、网络与信息安全软件开发的核心目标
安全软件应以机密性、完整性、可用性(CIA三元组)为基石,聚焦以下能力:
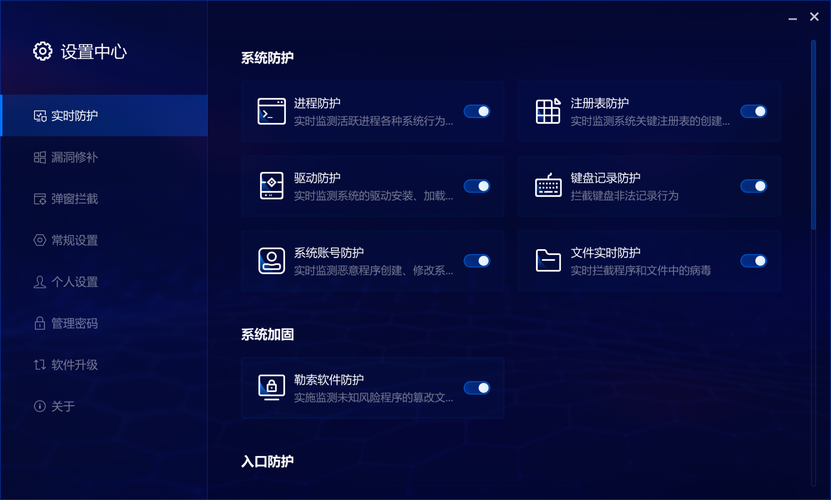
- 实时监测与预警:识别异常流量、入侵行为、数据异常流动。
- 主动防御与阻断:自动拦截攻击、隔离受感染终端、限制越权访问。
- 数据加密与脱敏:对存储和传输中的敏感数据加密,对测试/展示数据进行脱敏。
- 访问控制与身份认证:基于零信任模型,实现多因素认证、最小权限原则。
- 审计与溯源:完整记录操作日志,支持事后取证与责任认定。
- 合规性管理:内置策略引擎,帮助企业满足等保2.0、ISO 27001等标准。
三、关键软件类型与开发要点
企业可根据自身规模与需求,选择或定制以下安全软件:
1. 数据防泄露(DLP)系统
- 开发要点:内容识别(正则、指纹、机器学习)、策略引擎(按角色/部门/文件类型)、端点与网络双通道监控、加密外发管控。
- 作用:阻止敏感数据被非法拷贝、邮件外发、上传至云盘等。
2. 统一威胁管理(UTM)与防火墙
- 开发要点:集成入侵检测/防御(IDS/IPS)、反病毒、VPN、Web过滤,支持高吞吐量下的低延迟。
- 作用:在边界处阻断多数外部攻击,简化安全管理。
3. 终端检测与响应(EDR)
- 开发要点:轻量级Agent,持续采集进程、网络、文件行为;行为分析模型;自动隔离与修复。
- 作用:发现无文件攻击、勒索软件、内部恶意操作。
4. 身份与访问管理(IAM)
- 开发要点:支持SAML/OAuth/OIDC、生物识别、硬件令牌;细粒度权限策略;动态风险评估。
- 作用:防止账号劫持与越权访问。
5. 安全信息与事件管理(SIEM)
- 开发要点:日志聚合、关联分析、可视化仪表盘、SOAR自动化响应。
- 作用:从海量日志中发现潜伏威胁,缩短响应时间。
四、开发安全软件的最佳实践
- 安全左移:在需求、设计、编码阶段即引入威胁建模与安全评审。
- 采用零信任架构:默认不信任任何内部或外部网络,持续验证每一次访问。
- 保护软件自身安全:防止反编译、代码注入、供应链攻击(如签署组件、SBOM管理)。
- 高性能与可扩展:支持高并发、分布式部署,适应企业增长。
- 用户体验优先:安全不应阻碍业务,需提供透明、低干扰的防护。
- 持续更新与威胁情报:集成最新漏洞库、IOC情报,定期推送规则更新。
- 合规与隐私设计:遵循法律法规,最小化收集个人信息。
五、实施建议
- 评估阶段:开展数据资产盘点与风险评级,明确保护优先级。
- 建设阶段:优先部署DLP+EDR+IAM组合,快速形成基础防护能力。
- 运营阶段:建立7x24安全监控团队,定期演练应急响应。
- 优化阶段:根据攻防演练结果迭代软件策略与功能。
##
保障企业信息安全、防范信息泄露风险,离不开专业网络与信息安全软件的有力支撑。企业应将安全软件视为战略性投资,而非成本负担。通过科学规划、持续开发与运营,构建“防护-检测-响应-恢复”的闭环体系,方能在数字时代筑牢信息安全的铜墙铁壁,赢得客户与市场的长期信任。
如若转载,请注明出处:http://www.lzzhixing.com/product/14.html
更新时间:2026-10-23 10:30:26