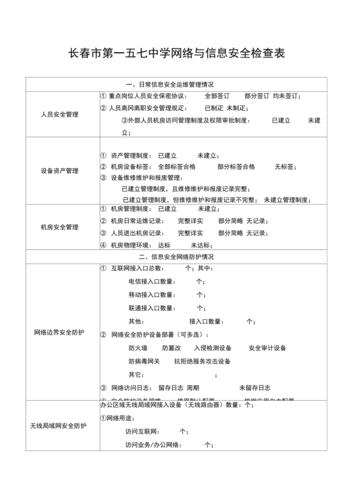
学校网络与信息安全检查表 网络与信息安全软件开发
一、引言
随着教育信息化的深入推进,学校网络与信息系统的规模不断扩大,网络与信息安全已成为学校信息化建设的核心议题。网络与信息安全软件开发作为保障学校网络安全的技术基石,其质量与合规性直接关系到学校信息资产的保密性、完整性和可用性。为规范学校网络与信息安全软件的开发过程,确保软件产品满足安全防护需求,特制定本检查表,供学校信息化管理部门、软件开发单位及安全审计人员参考使用。
二、检查表适用范围
本检查表适用于学校自主开发、委托开发或采购定制的网络与信息安全软件(包括但不限于防火墙管理软件、入侵检测系统、日志审计平台、访问控制系统、数据加密工具、安全态势感知平台等)在全生命周期中的安全检查与评估。
三、开发过程安全检查
(一)需求分析阶段
- 是否明确了软件的安全功能需求与非功能安全需求(如加密强度、访问控制粒度、审计日志保留期限等)。
- 是否对学校网络资产进行了分类分级,并将保护等级要求纳入需求规格说明。
- 是否识别了适用的法律法规与标准要求(如《网络安全法》《数据安全法》《个人信息保护法》及教育行业相关规范)。
- 需求文档是否经过学校信息安全负责人审核确认。
(二)设计阶段
- 是否开展了安全架构设计,包括身份认证、授权管理、安全通信、数据保护等机制。
- 是否遵循最小权限原则和职责分离原则进行模块划分。
- 是否对关键安全机制进行了威胁建模与风险分析。
- 是否设计了安全日志与审计追踪功能,确保关键操作可追溯。
(三)编码实现阶段
- 是否遵循安全编码规范,避免SQL注入、跨站脚本、缓冲区溢出等常见漏洞。
- 是否对输入数据进行了严格的验证与过滤,对输出数据进行了适当编码。
- 是否对敏感数据(如师生个人信息、账户口令)进行了加密存储与传输。
- 是否避免了在代码中硬编码口令、密钥等敏感信息。
- 是否使用了经过安全评估的第三方组件与开源库,并保持版本更新。
(四)测试阶段
- 是否开展了功能安全测试,验证身份认证、访问控制、加密等功能是否符合设计要求。
- 是否开展了漏洞扫描与渗透测试,并形成了测试报告。
- 是否对测试中发现的安全缺陷进行了修复与回归验证。
- 是否进行了代码安全审计或引入了第三方代码审计。
四、软件安全功能检查要点
(一)身份认证与授权
- 软件是否支持强口令策略或多因素认证机制。
- 是否实现了基于角色的访问控制,权限分配是否遵循最小权限原则。
- 会话管理是否安全,是否存在会话 fixation、会话超时等风险。
(二)数据安全
- 敏感数据在存储和传输过程中是否采用符合国家标准的加密算法。
- 是否具备数据备份与恢复机制,能否防止数据丢失。
- 数据销毁是否彻底,是否满足介质安全处置要求。
(三)安全审计
- 是否记录用户登录、关键操作、权限变更等安全事件。
- 审计日志是否包含时间戳、用户标识、事件类型、操作结果等要素。
- 审计日志是否具备防篡改保护,保存期限是否符合要求。
(四)自身安全防护
- 软件是否具备防逆向分析、防篡改能力(如必要的代码签名与完整性校验)。
- 软件是否存在默认账户、默认口令等安全隐患,是否强制要求首次使用时修改。
- 软件升级机制是否安全,升级包是否经过签名验证。
五、部署与运维安全检查
- 软件部署环境是否满足安全配置基线要求,是否关闭了不必要的端口与服务。
- 是否制定了软件安全运维规程,明确了补丁管理、配置管理、日志审查等要求。
- 是否建立了安全事件应急响应流程,软件层面是否具备告警与阻断能力。
六、检查结果记录与整改
检查人员应逐项记录检查结果,对不满足项应注明风险等级、影响范围与整改建议。学校信息化管理部门应督促开发单位或运维部门限期整改,并对整改结果进行复核验证。检查记录与整改报告应归档保存,作为学校网络安全等级保护测评与年度安全自查的支撑材料。
七、
网络与信息安全软件开发是学校网络安全防护体系建设的重要环节。通过本检查表的系统化应用,学校可有效识别和管控软件全生命周期中的安全风险,推动安全要求从“事后补救”向“事前设计”转变,切实提升学校网络与信息系统的整体安全防护水平。
如若转载,请注明出处:http://www.lzzhixing.com/product/16.html
更新时间:2026-10-23 08:59:57